

Trading
Jelajahi berbagai pasar dengan harga kompetitif, likuiditas mendalam, dan alat trading canggih.
Pelajari Lebih Lanjut 
Platform
Trading dengan lancar menggunakan platform canggih TMGM, dibangun untuk kecepatan, presisi, dan pengalaman trading yang superior.
Pelajari Lebih Lanjut Platform Trading
Akademi
Pelajari dasar-dasar trading dengan sumber daya yang ramah pemula, termasuk panduan, webinar, dan wawasan pasar.
Pelajari Lebih Lanjut Berita & Analisis
Dapatkan update pasar real-time dan analisis ahli untuk tetap unggul dalam peluang trading
Pelajari Lebih Lanjut Berita & Analisis
Tentang
Pelajari apa yang membedakan TMGM — kehadiran global kami, kekuatan regulasi, dan komitmen terhadap inovasi dalam trading.
Pelajari Lebih Lanjut Mengapa Memilih TMGM
Sponsorship
Estimasi Terus Menurun: Mengapa Hitung Mundur Ancaman Kuantum terhadap Bitcoin Kian Cepat
Ancaman kecerdasan buatan (AI) dan komputasi kuantum terhadap Bitcoin (BTC) dan mata uang kripto secara umum bukan lagi soal apakah perangkat keras akan mampu mengejar kemampuan yang dibutuhkan, melainkan kapan.
Kemajuan riset berbantuan AI menambah dimensi baru pada ancaman komputasi kuantum, meskipun saat ini kedua teknologi tersebut belum mampu membobol kriptografi Bitcoin secara mandiri.
Namun, AI dan komputasi kuantum dengan cepat mempersempit kesenjangan tersebut, lebih cepat daripada yang diperkirakan siapa pun sebelum 2026.
Selama lebih dari satu dekade, blockchain hadir sebagai buku besar yang tidak memerlukan kepercayaan kepada pihak lain dan secara matematis tidak dapat dibobol. Keamanan Bitcoin tetap bertumpu pada persoalan yang sedemikian kompleks sehingga tidak ada komputer klasik yang pernah dibuat mampu memecahkannya.
Persoalan matematika tersebut adalah persoalan logaritma diskret kurva eliptik (ECDLP-256), yang memisahkan kunci publik dompet kripto dari kunci privatnya.
Meski demikian, terlepas dari kemajuan AI selama lima tahun terakhir yang mengancam fondasi keamanan Bitcoin, persoalan matematika yang telah lama ada ini masih tidak layak dipecahkan secara komputasional oleh komputer klasik. Namun, pertanyaan yang mengusik adalah: sampai kapan?
6 juta Bitcoin: Angka yang menentukan besarnya risiko
Quantum Alliance, koalisi beranggotakan sembilan pihak yang dibentuk pada Oktober 2026, memperkirakan sekitar 6,4 juta Bitcoin, atau 32,2% dari seluruh pasokan yang beredar, tersimpan di dompet dengan kunci publik yang sudah terekspos dan terlihat di blockchain. Angka ini, yang mencakup 1,1 juta BTC milik Satoshi Nakamoto, bahkan lebih tinggi menurut Otoritas Pengawas Eropa (ESAs), yakni mencapai 6,9 juta BTC.
Angka-angka ini bukan sekadar teori; pada harga pasar saat ini yang mendekati $82.000 per Bitcoin, nilainya mencapai lebih dari $566 miliar, tetapi secara struktural tetap rentan.
Lembaga-lembaga di bawah ESAs menerbitkan laporan tentang ancaman komputasi kuantum terhadap kriptografi pada September. Laporan itu menyatakan bahwa teknologi tersebut dapat melemahkan sejumlah jaringan kriptografi yang saat ini digunakan untuk mengamankan transaksi, blockchain, basis data, dan komunikasi sebelum layak digunakan secara komersial. Menurut artikel CoinDesk, laporan itu tidak secara eksplisit menyebutkan kapan komputasi kuantum dapat menjadi layak secara komersial.
Ancaman kuantum: Hal yang perlu Anda ketahui
Risiko kuantum terhadap Bitcoin dan mata uang kripto berakar pada arsitektur awal kriptografi, ketika dompet yang menggunakan keluaran pay-to-public-key (P2PK), format bawaan Bitcoin pada masa awalnya, menyiarkan kunci publiknya langsung di blockchain dalam setiap transaksi. Hal ini juga berlaku untuk dompet yang menggunakan ulang alamat. Begitu kunci publik ini terlihat, dompet tersebut menjadi sasaran, termasuk 1,1 juta BTC yang dikaitkan dengan Satoshi Nakamoto, yang tetap tidak aktif di alamat-alamat P2PK awal selama lebih dari 15 tahun.
Sekali lagi, Bitcoin di alamat P2PK tidak menghadapi risiko langsung karena belum ada komputer saat ini yang mampu memecahkan persoalan matematika ECDLP-256. Ancaman ini masih berada di masa depan, dengan perdebatan berpusat pada seberapa jauh waktunya dan apakah ada pihak yang dapat mempercepat penyempitan rentang waktu tersebut.
Namun, komputer kuantum yang menjalankan algoritma Shor dapat memecahkan ECDLP-256 secara eksponensial lebih cepat daripada mesin klasik mana pun.
Pada Maret, Google secara signifikan memajukan tenggat kesiapannya menghadapi Q-Day, yaitu saat komputer kuantum yang ada mampu memecahkan persoalan ECDLP-256 dan membobol algoritma kriptografi kunci publik. Google menyatakan pihaknya menargetkan 2029 sebagai tenggat persiapan menghadapi peristiwa ini, seraya mendesak seluruh dunia mengikuti langkahnya dan mulai menerapkan algoritma kriptografi pascakuantum (PQC) untuk memperkuat atau menggantikan kurva eliptik dan RSA.
Heather Adkins, Wakil Presiden Rekayasa Keamanan Google, dan Sophie Schmieg, insinyur senior kriptografi, mengatakan dalam unggahan tersebut, “Sebagai pelopor di bidang kuantum maupun PQC, kami bertanggung jawab untuk memberi teladan dan membagikan jadwal yang ambisius. Dengan langkah ini, kami berharap dapat memberikan kejelasan dan urgensi yang dibutuhkan untuk mempercepat transisi digital, tidak hanya bagi Google, tetapi juga di seluruh industri.”
Sebagai konteks, Google menyatakan bahwa membobol ECDLP-256 saat ini membutuhkan kurang dari 500.000 qubit fisik, angka yang telah direvisi turun menjadi seperduapuluh dari perkiraan sebelumnya. Meski demikian, Willow, chip Google yang paling canggih, memiliki 105 qubit.
Bukan hanya Google; organisasi lain, termasuk Oratomic, perusahaan rintisan yang terkait dengan Caltech, pada awal 2026 memperkirakan bahwa Q-Day dapat tiba lebih cepat daripada perkiraan sebelumnya.
Richard Carback, CTO Postquant Labs sekaligus anggota pendiri Quantum Alliance, menilai 2028 sebagai waktu yang sangat mungkin bagi hadirnya komputer kuantum yang relevan untuk kriptografi. Sementara itu, Bryn Bennett, CRO The Vault, tidak memberikan tanggal spesifik, tetapi membingkainya dari sisi operasional, bukan teoretis.
“Tidak ada yang tahu tanggalnya, tetapi perkiraan waktunya terus maju, dan risiko ini sudah bisa kita antisipasi melalui perencanaan,” kata Bennett pada Oktober saat peluncuran Quantum Alliance. Ia menambahkan, “Pertanyaan bagi kustodian bukan apakah waktunya 2028 atau 2035, melainkan apakah Anda dapat bermigrasi tepat waktu jika hal itu terjadi lebih awal.”
AI mempercepat datangnya Q-Day
Di sinilah AI masuk dalam perhitungan dan mengubah lanskap serta prospek komputasi kuantum secara drastis. Hingga belum lama ini, pandangan umum menyebut pengembangan perangkat keras kuantum sebagai kendala utama, karena menambah jumlah qubit membutuhkan waktu, modal, dan upaya rekayasa.
Meski tantangan tersebut belum hilang, AI telah menghadirkan dimensi baru dalam lanskap ancaman dengan mengurangi biaya algoritmik serangan, terlepas dari kemajuan perangkat keras kuantum.
Pada Maret, Eigen Labs memperkenalkan ECDSA.fail, platform yang menantang para peneliti untuk mengembangkan sirkuit kuantum paling efisien secara komputasional yang mampu membobol kriptografi pengaman Bitcoin dan Ethereum. Platform ini menarik lebih dari 100 peserta dalam delapan minggu pertama, yang bekerja bersama agen pemrograman AI, termasuk GPT 5.6 dari OpenAI dan Claude Opus 5 dari Anthropic. Bersama-sama, para peneliti mengajukan lebih dari 400 desain sirkuit, menurunkan biaya ruang-waktu sekitar 86%, dari nilai acuan 10,75 miliar Toffoli-qubit menjadi 1,496 miliar.
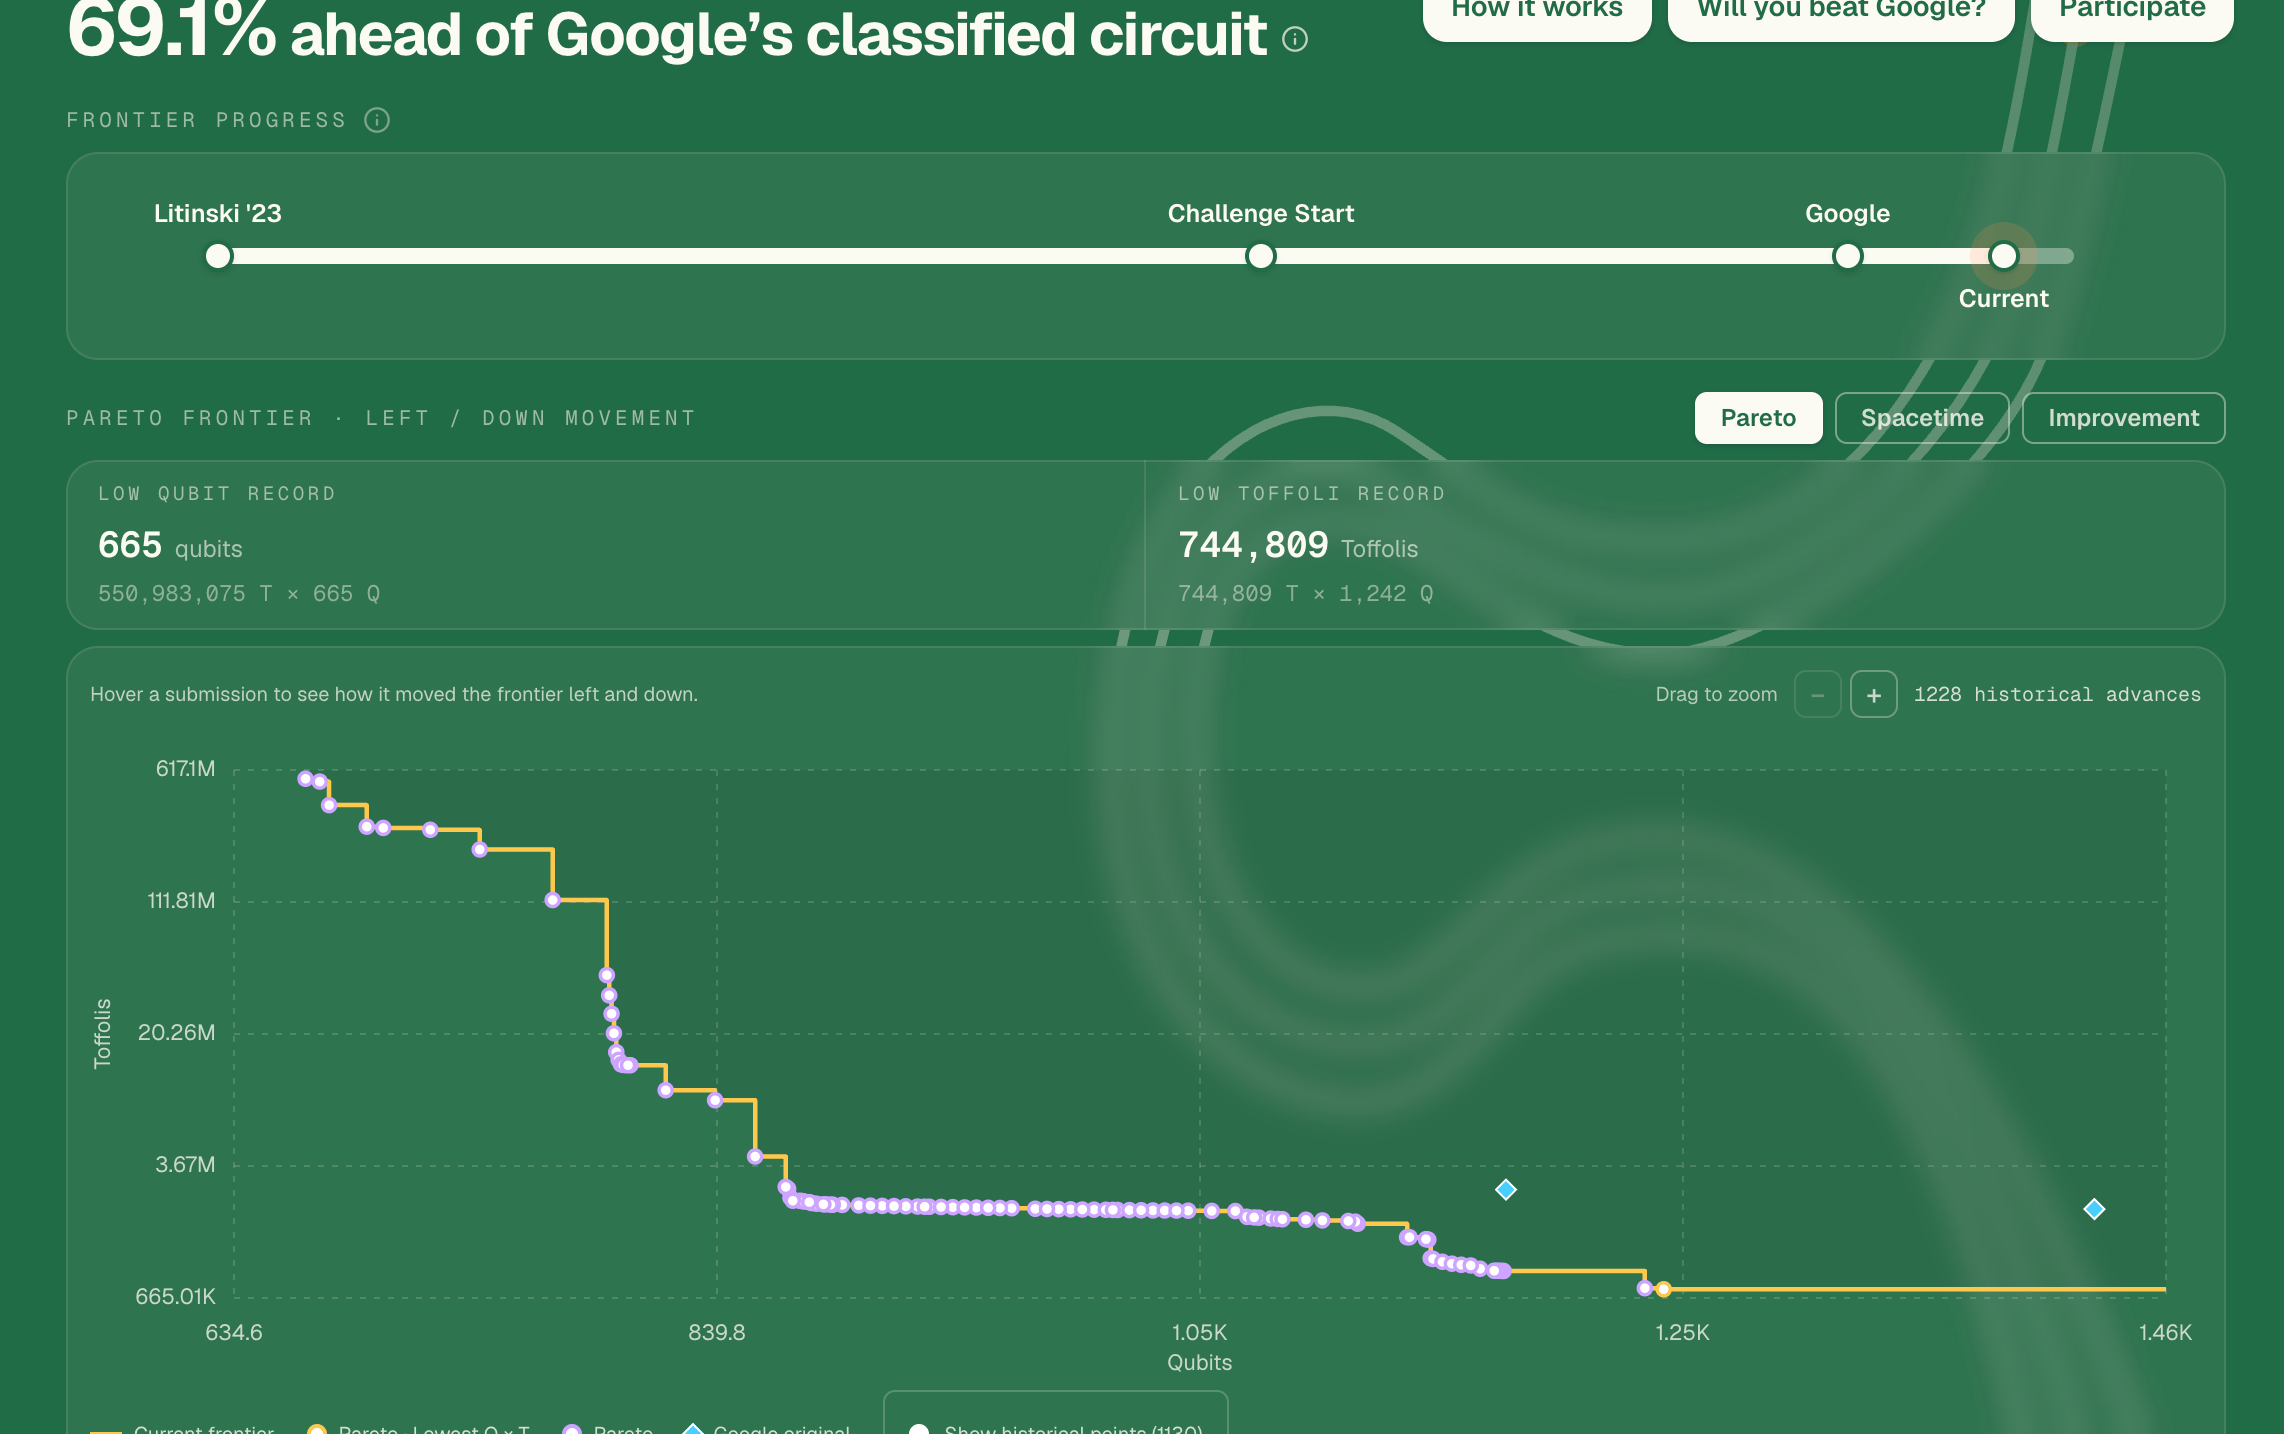
“Selain sirkuit yang dihasilkan, ECDSA.Fail menyediakan studi kasus Open Autoresearch: proses riset yang dikendalikan melalui verifikator, tempat peserta manusia dan agen AI secara berulang menghasilkan, menerapkan, menguji, dan membagikan usulan perbaikan untuk mencapai sasaran terukur yang sama,” kata para peneliti.
Di luar ECDSA.fail milik Eigen Labs, organisasi lain dan komunitas sumber terbuka juga berlomba menuju Q-Day, termasuk Double AI, yang sistem AI otonomnya, WarpSpeed, menghasilkan sirkuit dengan efisiensi ruang-waktu 2,5 kali lebih tinggi dibandingkan desain awal Google.
Dampak AI terhadap ancaman komputasi kuantum bagi Bitcoin tidak berbasis perangkat keras dan tidak membobol kriptografi saat ini. Sebaliknya, AI dapat menurunkan ambang kemampuan perangkat keras yang diperlukan untuk melancarkan serangan yang berhasil.
AI dan komputasi kuantum tidak berjalan di jalur paralel; keduanya merupakan ancaman yang saling memperkuat dan berpacu menuju titik pertemuan.
Krisis tanpa konsensus
Para pemangku kepentingan blockchain sudah menjajaki strategi mitigasi komputasi kuantum, termasuk Pay-to-Public-Key-Hash (P2PKH) pada Bitcoin. Menurut Fireblocks, teknologi ini menyembunyikan kunci publik penerima di balik hash sehingga memberikan perlindungan parsial.
Dalam jangka panjang, persoalan ECDSA harus diselesaikan untuk meningkatkan keamanan kriptografi. Sejumlah usulan pembaruan protokol yang kompatibel dengan versi sebelumnya (soft fork) saat ini sedang dibahas.
Meski demikian, migrasi ke kriptografi pascakuantum masih lambat karena waktu kedatangan Q-Day belum pasti. Perdebatan berpusat pada algoritma yang akan diadopsi, tata kelola, dan tantangan peningkatan sistem pada jaringan terdesentralisasi.
Keberhasilan migrasi untuk menghadapi ancaman kuantum bergantung pada penggantian tanda tangan digital yang mendasari setiap transaksi Bitcoin. Upaya ini membutuhkan konsensus luas di antara pengembang, penambang, penyedia dompet, bursa, dan jutaan pengguna mengenai standar kriptografi baru, jadwal migrasi yang terkoordinasi, serta strategi penanganan koin yang tidak aktif.
Terlepas dari tantangan tersebut, para ahli meyakini migrasi dapat dilakukan dan diselesaikan sebelum ancaman komputasi kuantum terhadap Bitcoin dan protokol blockchain lainnya terwujud. Dalam video YouTube baru-baru ini, Bitcoin.com menyatakan bahwa industri dapat mengantisipasi penambahan dukungan bawaan untuk tanda tangan pascakuantum, penggantian atau penguatan komponen dasar kriptografi yang melemah, atau penguatan mekanisme konsensus.
Poin utama: Hal yang perlu Anda ketahui
Sebelum Anda menganggap perdebatan ini hanya memiliki dua kemungkinan, yakni Bitcoin Anda sepenuhnya aman atau sudah dibobol, berhentilah sejenak. Kedua pandangan ekstrem itu keliru dan mengandung risiko. Kenyataannya berada di wilayah tengah yang penuh nuansa dan sering kali tidak nyaman.
Bitcoin Anda tidak sedang dicuri saat ini, tetapi waktu untuk bersikap lengah semakin sempit. Ancaman AI dan kuantum itu nyata, kredibel, dan terdokumentasi dengan baik, tetapi belum terjadi saat ini karena belum ada komputer yang mampu membobol kriptografi kurva eliptik. Namun, jarak menuju Q-Day menyempit lebih cepat daripada yang diperkirakan siapa pun sebelum 2026.
Sebanyak 6,4 juta Bitcoin yang berisiko tersebut tetap merupakan kerentanan struktural, bukan kesalahan perangkat lunak. Kunci publik dompet-dompet itu terekspos dan terlihat secara permanen di blockchain. Inilah data yang dibutuhkan penyerang yang menggunakan komputasi kuantum, dan satu-satunya solusi adalah migrasi ke format alamat yang tahan terhadap serangan kuantum. Migrasi ini seharusnya dilakukan sebelum Q-Day.
AI dan komputasi kuantum bukanlah ancaman yang sama, tetapi jika saling memperkuat, keduanya menimbulkan persoalan yang sama.
Q-Day tidak memiliki jadwal pasti atau tanggal yang terkonfirmasi, tetapi sebagian besar organisasi, termasuk Google, menyebut 2028-2031 sebagai rentang waktu yang paling banyak disepakati.
Solusi sudah ada, tetapi belum ada yang menyeluruh.
Tantangan yang lebih besar adalah tata kelola dan konsensus. Ini lebih sulit daripada ancaman teknis karena mengharuskan seluruh pemangku kepentingan di jaringan global yang terdesentralisasi untuk mencapai kesepakatan, berkoordinasi, dan menjalankan migrasi.
Pemegang Bitcoin dapat mulai bertindak sekarang dengan menghindari penggunaan ulang alamat, yang mengekspos kunci publik. Beralihlah dari keluaran P2PK ke P2PKH, P2WPKH, atau alamat Taproot
Intinya: Ancaman kuantum itu nyata, tetapi persoalannya semakin kompleks karena dampak AI yang memperkuat ancaman tersebut dan hasil akhir yang belum pasti.
Pertanyaan umum tentang Bitcoin, altcoin, dan stablecoin
Bitcoin adalah mata uang kripto terbesar berdasarkan kapitalisasi pasar, berupa mata uang virtual yang dirancang untuk berfungsi sebagai uang. Alat pembayaran ini tidak dapat dikendalikan oleh satu orang, kelompok, atau entitas mana pun sehingga menghilangkan kebutuhan akan keterlibatan pihak ketiga dalam transaksi keuangan.
Altcoin adalah semua mata uang kripto selain Bitcoin, tetapi sebagian pihak juga menganggap Ethereum bukan altcoin karena percabangan protokol berasal dari kedua mata uang kripto tersebut. Jika pandangan ini benar, Litecoin adalah altcoin pertama, yang lahir dari percabangan protokol Bitcoin dan karenanya merupakan versi yang “disempurnakan”.
Stablecoin adalah mata uang kripto yang dirancang untuk memiliki harga stabil, dengan nilainya didukung oleh cadangan aset yang diwakilinya. Untuk mencapai hal ini, nilai setiap stablecoin dipatok pada suatu komoditas atau instrumen keuangan, seperti dolar AS (USD), sementara pasokannya diatur oleh algoritma atau permintaan. Tujuan utama stablecoin adalah menyediakan jalur masuk dan keluar bagi investor yang ingin memperdagangkan dan berinvestasi dalam mata uang kripto. Stablecoin juga memungkinkan investor menyimpan nilai karena mata uang kripto pada umumnya rentan terhadap volatilitas.
Dominasi Bitcoin adalah rasio kapitalisasi pasar Bitcoin terhadap total kapitalisasi pasar seluruh mata uang kripto. Rasio ini memberikan gambaran yang jelas tentang minat investor terhadap Bitcoin. Dominasi BTC yang tinggi biasanya terjadi sebelum dan selama tren kenaikan kuat, ketika investor memilih berinvestasi pada mata uang kripto yang relatif stabil dan berkapitalisasi pasar besar seperti Bitcoin. Penurunan dominasi BTC biasanya berarti investor mengalihkan modal dan/atau keuntungan mereka ke altcoin untuk mengejar imbal hasil yang lebih tinggi, yang umumnya memicu lonjakan reli altcoin.
Top Articles
1Pound Inggris: Penguatan berlanjut seiring Euro menguji support kanal - Societe Generale2Euro Melemah Seiring Dolar AS Kembali Menguat, Kekhawatiran atas Utang Prancis Membebani3Selisih Imbal Hasil Obligasi Prancis Dekati Rekor Krisis 2011: Mengapa Euro Dibayangi Level 1,10004Bank Sentral Eropa: Kenaikan imbal hasil obligasi mendukung suku bunga tetap pada Oktober – ING5Harga perak anjlok 5% ke level terendah dalam tiga bulan seiring menguatnya ekspektasi kenaikan suku bunga The Fed6Bank of England: Kenaikan suku bunga November masuk proyeksi seiring inflasi Inggris yang tetap tinggi – Danske Bank7Rand Afrika Selatan: Disiplin fiskal menopang obligasi pemerintah Afrika Selatan (SAGB) – Societe Generale8Dolar Kanada Stabil seiring Pemulihan Dolar AS Membatasi Penguatan Lebih Lanjut9Estimasi Terus Menurun: Mengapa Hitung Mundur Ancaman Kuantum terhadap Bitcoin Kian Cepat
KUOTASI LANGSUNG


SEMUA TENTANG CRYPTO
7 Mata Uang Kripto Terbaik untuk Trading
Aplikasi Crypto Terbaik 2026
Trading Crypto vs Trading Saham
Apa itu Dogecoin: Cara Kerjanya, Nilainya, dan Kegunaannya
CEX vs DEX: 9 Perbedaan
Apa itu Litecoin: Cara Kerjanya, Nilainya, dan Kegunaannya
Bitcoin vs Ethereum: 9 Perbedaan
Apa Itu Cryptocurrency dan Bagaimana Cara Kerjanya?
9 Risiko Trading Crypto
Mulai Sekarang!
Daftar dan akses Pasar Global dalam waktu kurang dari 3 menit

Terhubung dengan Kami












Informasi yang disediakan di situs web ini hanya bersifat umum dan bukan merupakan nasihat keuangan pribadi. Sebelum bertindak berdasarkan informasi apa pun di situs web ini, Anda harus mempertimbangkan kesesuaian informasi tersebut dengan tujuan, situasi keuangan, dan kebutuhan Anda. Berinvestasi dalam CFD dan Kontrak Margin FX mengandung risiko yang signifikan dan tidak cocok untuk semua investor. Anda dapat kehilangan lebih dari setoran awal Anda. Anda tidak memiliki, atau mempunyai, kepentingan apa pun atas aset acuan. Kami menyarankan agar Anda mencari nasihat independen dan memastikan bahwa Anda sepenuhnya memahami risiko yang terlibat sebelum melakukan trading. Penting bagi Anda untuk membaca dan mempertimbangkan dokumen pengungkapan sebelum Anda memperoleh produk apa pun yang tercantum di situs web ini. Informasi dan iklan yang ditawarkan di situs web ini tidak ditujukan untuk digunakan oleh siapa pun di negara atau yurisdiksi mana pun jika penggunaan tersebut bertentangan dengan hukum dan peraturan setempat. Produk dan Layanan yang ditawarkan di situs web ini tidak ditujukan bagi penduduk Amerika Serikat, Malaysia, dan Thailand.
TMGM diotorisasi dan diatur di berbagai yurisdiksi.
Trademax Australia Limited, yang beroperasi sebagai TMGM, diatur oleh Australian Securities and Investments Commission (ASIC), AFSL no. 436416 dan berlokasi di Level 28, One International Tower, 100 Barangaroo Avenue, 2000 Sydney, NSW Australia.
Email: [email protected]
Trademax Global Limited, yang beroperasi sebagai TMGM, diotorisasi dan diatur oleh Vanuatu Financial Services Commission (VFSC), nomor registrasi 40356 dan terdaftar di 1276, Kumul Highway, Port Vila, Vanuatu, Republic of Vanuatu.
Email: [email protected]
Trademax Global Markets (SE) Limited, berdagang sebagai TMGM, diberi wewenang dan diatur oleh Financial Services Authority (FSA) Seychelles dengan nomor lisensi SD224. Perusahaan terdaftar di Kantor No. 13, Providence Estate ABIS Centre, Mahe, Seychelles.
Email: [email protected]
Trademax Global Markets (International) Pty Ltd, yang beroperasi sebagai TMGM, diotorisasi dan diatur oleh Financial Services Commission, Mauritius (FSC) dengan lisensi no. GB22201012, dan terdaftar di 33, Edith Cavell Street C/o IQ EQ Fund Services (Mauritius) Ltd Port Louis, 11324 Mauritius.
Email: [email protected]
Hak Cipta © TMGM. Semua hak dilindungi